
Assurance cyber : pourquoi votre entreprise en a besoin et comment bien la choisir
Une cyberattaque peut interrompre l’activité d’une entreprise en quelques minutes. Rançongiciel, vol de données, fraude au président, piratage d’un compte ou attaque contre un fournisseur : les conséquences peuvent être lourdes, y compris pour une petite entreprise.
L’assurance cyber, aussi appelée cyberassurance, permet de mieux absorber les conséquences financières, techniques et juridiques d’un incident informatique. Elle ne remplace pas les mesures de prévention, mais elle apporte un accompagnement essentiel avant, pendant et après une attaque.
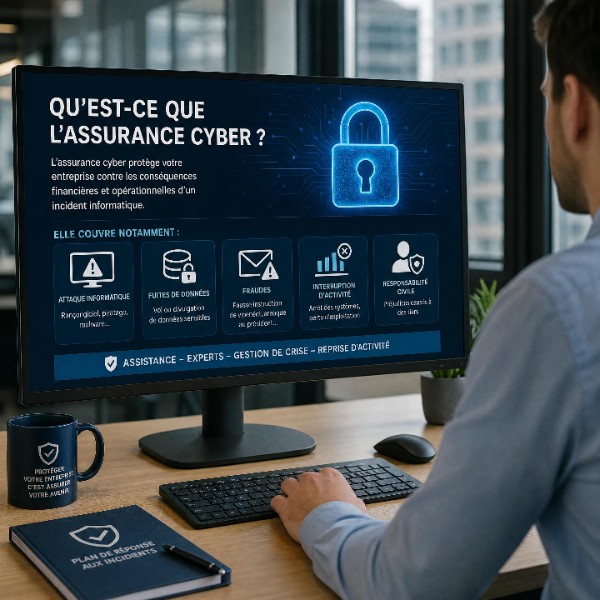
L’assurance cyber est un contrat destiné à protéger une entreprise contre les conséquences d’un incident lié à ses systèmes informatiques, à ses données ou à ses outils numériques.
Elle peut intervenir en cas d’attaque par rançongiciel, de vol ou de fuite de données personnelles, de piratage d’une messagerie professionnelle, de fraude au virement, d’interruption d’un site internet ou d’un logiciel métier, ou encore de compromission d’un fournisseur informatique.
Une erreur humaine peut également déclencher un sinistre. La perte d’un ordinateur, l’envoi d’un fichier confidentiel au mauvais destinataire ou la divulgation accidentelle de données peuvent avoir des conséquences importantes.
Une assurance cyber comporte généralement deux volets. Le premier concerne les dommages subis directement par l’entreprise, comme l’arrêt de l’activité, la restauration des données ou la remise en état des systèmes. Le second concerne les préjudices causés à des tiers, comme des clients, des fournisseurs ou des partenaires dont les données auraient été compromises.
Le contenu exact du contrat dépend de l’assureur, du secteur d’activité, de la taille de l’entreprise, de son chiffre d’affaires et de son niveau de risque informatique.
Toutes les entreprises connectées à Internet peuvent être ciblées. Les cybercriminels ne s’attaquent pas uniquement aux grandes entreprises. Les TPE et les PME sont également exposées, notamment parce qu’elles disposent parfois de moins de ressources pour sécuriser leurs équipements et réagir rapidement.
Le risque cyber est devenu une préoccupation majeure pour le secteur de l’assurance. Dans sa cartographie prospective 2026, France Assureurs indique que le risque de cyberattaque reste la première menace pour la profession pour la neuvième année consécutive.
Une attaque peut entraîner des dépenses liées à l’intervention d’experts en informatique, à la restauration des sauvegardes, à l’analyse des systèmes compromis et au remplacement du matériel. L’entreprise peut également subir une perte de chiffre d’affaires, des frais de communication de crise, des coûts juridiques et des dépenses liées à la notification des personnes concernées.
Selon la situation, elle peut aussi devoir indemniser des clients ou des partenaires. Elle devra parfois renforcer sa sécurité après l’incident afin d’éviter une nouvelle attaque.
Sans assurance, ces dépenses peuvent être entièrement supportées par l’entreprise. Pour une structure de petite taille, quelques jours d’interruption peuvent déjà mettre en danger la trésorerie et la continuité de l’activité.
Les garanties varient d’un contrat à l’autre. Il est donc indispensable de lire attentivement les conditions générales, les plafonds d’indemnisation, les franchises et les exclusions.
Les frais de gestion de crise
Dès la découverte d’un incident, l’entreprise peut avoir besoin d’une assistance spécialisée. Le contrat peut prendre en charge l’intervention d’un expert en cybersécurité, d’un informaticien spécialisé en réponse à incident, d’un avocat, d’un spécialiste de la protection des données ou d’un expert en communication de crise.
L’objectif est de limiter les dégâts, de comprendre l’origine de l’attaque et d’organiser rapidement le retour à la normale. Cet accompagnement est particulièrement utile pour les entreprises qui ne disposent pas de compétences internes en cybersécurité.
La perte d’exploitation
Une cyberattaque peut rendre indisponibles les serveurs, les logiciels, les données ou les outils de production. La garantie perte d’exploitation peut alors compenser une partie de la marge ou du chiffre d’affaires perdu pendant la période d’interruption.
Il faut vérifier la durée de la période d’indemnisation, le délai de carence, les conditions de déclenchement de la garantie et la méthode de calcul de la perte. Certains contrats prévoient également des sous-plafonds qui peuvent limiter fortement l’indemnisation.
La restauration des données et des systèmes
L’assurance peut couvrir les frais nécessaires pour supprimer un logiciel malveillant, restaurer les données, reconfigurer les serveurs, remplacer les équipements endommagés ou réinstaller les logiciels.
Cette garantie est particulièrement importante en cas de rançongiciel. Elle ne dispense toutefois pas l’entreprise de mettre en place des sauvegardes fiables, régulières et correctement protégées. L’assureur peut exiger que ces sauvegardes soient isolées du réseau et testées régulièrement.
La responsabilité civile cyber
Une entreprise peut être tenue responsable si un incident cause un préjudice à un client, à un salarié, à un fournisseur ou à un autre partenaire.
La responsabilité civile cyber peut notamment concerner la divulgation de données personnelles, la transmission involontaire d’un virus, une erreur de manipulation, une faille de sécurité ou l’indisponibilité d’un service fourni à un client.
Cette garantie permet de prendre en charge certains frais de défense et certaines indemnisations, dans la limite des conditions prévues par le contrat.
Les frais liés au RGPD
Lorsqu’une violation de données personnelles présente un risque pour les personnes concernées, l’entreprise doit analyser la situation et peut devoir notifier la CNIL dans les meilleurs délais. Lorsque cela est possible, cette notification doit être effectuée dans les 72 heures suivant la découverte de la violation.
L’assurance peut prendre en charge certains frais d’accompagnement juridique, d’expertise, de notification ou d’information des personnes concernées. La couverture dépend cependant des garanties souscrites et des limites prévues dans le contrat.
La CNIL rappelle que la notification doit intervenir rapidement lorsqu’une violation de données personnelles est susceptible de présenter un risque pour les droits et libertés des personnes.
La fraude informatique
Certains contrats incluent une garantie contre les fraudes commises à la suite du piratage d’une messagerie ou d’un compte professionnel.
Il peut s’agir d’un faux fournisseur demandant de modifier ses coordonnées bancaires, d’un dirigeant imité par courrier électronique, d’un salarié recevant une fausse instruction de virement ou d’un compte de messagerie utilisé pour tromper un client.
Cette garantie doit être étudiée avec attention, car les conditions peuvent être strictes. L’assureur peut exiger la mise en place d’une authentification multifacteur, d’une procédure de validation des virements ou d’un contrôle téléphonique avant tout paiement important.
Une assurance cyber ne couvre pas automatiquement tous les incidents informatiques. Les exclusions les plus fréquentes concernent l’absence de sauvegardes, le défaut manifeste de mise à jour, l’utilisation de mots de passe trop faibles ou le non-respect des mesures de sécurité déclarées à l’assureur.
Certains contrats excluent également les fraudes commises par un dirigeant ou un salarié dans certaines circonstances, les cyberattaques attribuées à un État, les événements liés à la guerre, les amendes et les sanctions non assurables, ainsi que les incidents connus avant la souscription.
Une interruption volontaire de l’activité peut aussi ne pas être couverte. Le paiement d’une rançon sans l’accord préalable de l’assureur peut également entraîner un refus de prise en charge.
Le paiement d’une rançon doit faire l’objet d’une grande prudence. En cas d’attaque par rançongiciel, il est recommandé d’isoler les équipements touchés, de préserver les preuves et de contacter rapidement les experts, l’assureur et les autorités compétentes.
Avant de signer, l’entreprise doit demander une explication claire des exclusions, des franchises, des plafonds et des obligations de sécurité.
Évaluer son niveau de risque
La première étape consiste à identifier les activités et les données les plus sensibles de l’entreprise.
Il faut notamment se demander si l’entreprise traite des données personnelles, possède un site marchand, utilise des logiciels hébergés dans le cloud ou dépend d’un seul prestataire informatique. Il faut également évaluer sa capacité à poursuivre son activité sans accès aux serveurs, l’importance des virements réalisés et le niveau de dépendance au télétravail.
La nature des données doit également être prise en compte. Les données médicales, financières, commerciales ou confidentielles peuvent augmenter le niveau de risque et justifier des garanties plus étendues.
Plus l’activité dépend du numérique, plus l’entreprise doit porter une attention particulière à la couverture de la perte d’exploitation, de la restauration des systèmes et de la responsabilité civile.
Les assureurs demandent généralement à l’entreprise de remplir un questionnaire de cybersécurité. Ils peuvent vérifier la présence de sauvegardes régulières et déconnectées, d’un antivirus ou d’une solution de détection, d’un pare-feu et d’un système de mise à jour efficace.
L’authentification multifacteur, la gestion des droits d’accès, la sensibilisation des salariés, la procédure de réponse aux incidents et le plan de continuité d’activité font également partie des mesures fréquemment demandées.
Ces exigences ne doivent pas être considérées comme de simples formalités. En cas de sinistre, un écart important entre les déclarations faites lors de la souscription et la réalité peut compliquer l’indemnisation.
Deux contrats peuvent proposer une garantie similaire tout en offrant des niveaux de protection très différents. Il faut comparer le montant maximal indemnisé, la franchise, le délai de carence et la durée d’indemnisation.
Il est également important de vérifier la prise en charge des frais d’expertise, la couverture des sous-traitants, la protection des fournisseurs informatiques et les territoires couverts.
Les conditions applicables à la fraude doivent être examinées avec une attention particulière. Il faut également connaître les modalités de déclaration d’un sinistre et le numéro d’assistance à contacter en urgence.
Les obligations de l’entreprise
L’assurance cyber fonctionne efficacement lorsqu’elle complète une véritable démarche de prévention.
Une entreprise doit commencer par réaliser un inventaire de ses équipements, de ses logiciels et de ses comptes utilisateurs. Elle doit ensuite identifier ses données sensibles et déterminer les systèmes indispensables à la poursuite de son activité.
Les sauvegardes doivent être réalisées régulièrement et testées afin de vérifier qu’elles peuvent réellement être restaurées. L’authentification multifacteur doit être activée lorsque cela est possible, tandis que les droits d’accès doivent être limités au strict nécessaire.
Les salariés doivent être formés à reconnaître les courriels frauduleux, les demandes de paiement inhabituelles et les tentatives de récupération de mots de passe. Les systèmes doivent rester à jour et une procédure d’urgence doit être préparée à l’avance.
L’entreprise doit aussi conserver les coordonnées de son assureur, de son prestataire informatique et des personnes à prévenir en cas d’incident. Un plan de reprise d’activité doit être régulièrement testé.
La sécurité des données repose sur des mesures techniques et organisationnelles adaptées aux risques. L’assurance ne dispense donc jamais l’entreprise de protéger correctement ses informations.
En cas d’incident, les premières minutes sont importantes. L’entreprise doit éviter d’aggraver la situation et suivre une procédure précise.
Il faut isoler les ordinateurs ou les serveurs compromis et débrancher le réseau de l’équipement touché si nécessaire. Les fichiers suspects, les messages et les autres éléments de preuve doivent être conservés.
La direction doit être prévenue immédiatement. L’entreprise doit ensuite contacter l’assureur ou le numéro d’assistance prévu au contrat afin de faire intervenir les experts compétents.
Les mots de passe compromis doivent être réinitialisés et les accès administrateurs vérifiés. Il faut également déterminer si des données personnelles ont été consultées, modifiées, détruites ou exfiltrées.
Il est déconseillé de réinstaller immédiatement les systèmes ou d’effacer les traces avant l’intervention des experts. Ces éléments peuvent être indispensables pour comprendre l’attaque et documenter le sinistre.
Selon la nature de l’incident, l’entreprise peut devoir contacter la CNIL, la police ou la gendarmerie, son établissement bancaire, ses clients, ses partenaires ou son prestataire informatique. Les obligations dépendent du type de données concernées, du niveau de risque et des circonstances de l’attaque.
Dans la plupart des cas, l’assurance cyber n’est pas légalement obligatoire pour toutes les entreprises. Toutefois, certains clients, donneurs d’ordre ou partenaires peuvent l’exiger contractuellement.
Les entreprises de secteurs réglementés peuvent également être soumises à des exigences particulières en matière de gestion des risques informatiques. Il est donc important de vérifier les obligations liées à son activité et à ses contrats commerciaux.
Une assurance multirisque professionnelle peut inclure certaines garanties informatiques, mais la couverture est souvent limitée. Elle ne prend pas toujours en charge l’ensemble des frais liés à une cyberattaque, notamment l’expertise, la perte d’exploitation, la notification des personnes ou la responsabilité civile liée aux données.
Il faut donc vérifier précisément le contrat existant avant de conclure que l’entreprise est protégée.
Le prix dépend de nombreux critères, notamment du chiffre d’affaires, de l’activité, de la taille de l’entreprise, de la quantité de données traitées, du niveau de sécurité, des garanties choisies et du montant des franchises.
Une entreprise bien protégée peut obtenir de meilleures conditions qu’une structure présentant de nombreuses failles de sécurité. Le coût de l’assurance doit être comparé au coût potentiel d’un arrêt d’activité ou d’une perte de données.
Cela dépend du contrat et de la législation applicable. Certaines polices peuvent prévoir une prise en charge sous conditions, tandis que d’autres excluent totalement les rançons.
Le paiement ne doit jamais être décidé seul par l’entreprise. Il faut contacter l’assureur, les experts et les autorités compétentes avant toute décision.
Oui. Une PME peut être fortement affectée par une attaque, même si le volume de données volées semble limité. L’arrêt d’un logiciel de facturation, d’un outil de production ou d’une messagerie peut suffire à perturber l’activité pendant plusieurs jours.
L’assurance cyber permet surtout de bénéficier rapidement de compétences techniques, juridiques et organisationnelles difficiles à mobiliser seul.
Le risque de cyberattaque reste la première menace identifiée par France Assureurs dans sa cartographie prospective 2026, pour la neuvième année consécutive.
Le marché français de l’assurance cyber aurait atteint environ 326 millions d’euros de cotisations en 2025.
Le nombre de contrats d’assurance cyber pur aurait progressé de 11 % en 2025.
Lorsqu’une violation de données personnelles présente un risque pour les personnes concernées, la notification à la CNIL doit être réalisée dans les meilleurs délais et, si possible, dans les 72 heures suivant la découverte de la violation.
L’assurance cyber est devenue un outil important de protection pour les entreprises. Elle permet de limiter les conséquences financières d’une attaque et de bénéficier rapidement d’un accompagnement technique, juridique et organisationnel.
Cependant, elle ne remplace pas la cybersécurité. Pour être réellement protégée, une entreprise doit associer assurance et prévention grâce à des sauvegardes fiables, des mises à jour régulières, une authentification multifacteur, une formation des salariés et un plan de réaction.
La meilleure démarche consiste à commencer par évaluer ses risques, puis à comparer les garanties, les exclusions, les franchises, les plafonds et les obligations imposées par les assureurs. Une assurance cyber bien choisie peut faire la différence entre une crise rapidement maîtrisée et une interruption durable de l’activité.